

Kto będzie miał prawo budować sztuczną inteligencję?
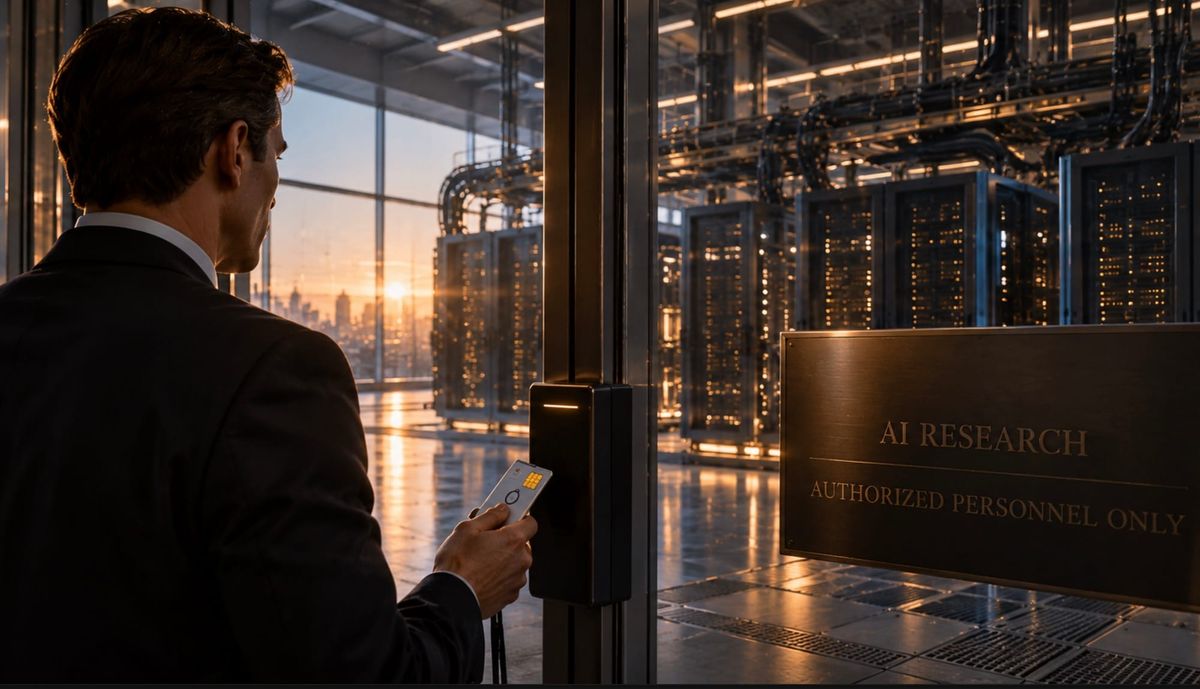
Największe przedsiębiorstwa rozwijające sztuczną inteligencję należą jednocześnie do tych, które najgłośniej ostrzegają przed jej możliwymi zagrożeniami. Być może mają rację. Problem zaczyna się wtedy, gdy z przekonania o wyjątkowym niebezpieczeństwie wyprowadzamy wniosek, że tylko nieliczni powinni mieć prawo budować najbardziej zaawansowane modele. Regulacja może chronić społeczeństwo przed szkodą. Może również stworzyć najtrwalszą barierę wejścia, jaką otrzymają dzisiejsi liderzy rynku. Pytanie o przyszłość AI nie dotyczy więc wyłącznie tego, jak potężne będą przyszłe systemy. Równie ważne jest to, komu wolno będzie je tworzyć.
Producenci, którzy ostrzegają przed własnym produktem
Nowe technologie zawsze budziły obawy. Samochód powoduje wypadki, lekarstwo może wywołać skutki uboczne, a elektrownia jądrowa wymaga zabezpieczeń odpowiadających skali możliwej szkody. Zazwyczaj jednak producent stara się przekonać społeczeństwo, że potrafi nad ryzykiem zapanować. W sztucznej inteligencji pojawiła się sytuacja bardziej osobliwa: ludzie budujący najbardziej zaawansowane systemy należą zarazem do tych, którzy ostrzegają, że dalszy rozwój technologii może prowadzić do zagrożeń o niezwykłej skali.
Nie ma w tym koniecznie sprzeczności. Technologia może być cenna i niebezpieczna jednocześnie. Sztuczna inteligencja może zwiększać produktywność, przyspieszać badania i obniżać koszt dostępu do wiedzy, a zarazem ułatwiać oszustwa, cyberataki czy inne szkodliwe działania.
Trzeba jednak odróżnić zagrożenia, które już potrafimy obserwować, od tych, które pozostają prognozą. Czym innym jest człowiek wykorzystujący model do oszustwa lub włamania do systemu komputerowego, a czym innym przyszły system, który miałby sam stać się źródłem katastrofalnego zagrożenia. Drugiej możliwości nie należy lekceważyć tylko dlatego, że jest niepewna. Ryzyko o małym prawdopodobieństwie i ogromnych konsekwencjach może zasługiwać na poważne badanie.
Istnieje jednak różnica pomiędzy badaniem ryzyka a budowaniem na podstawie niepewnej prognozy trwałego porządku gospodarczego.
Jeżeli najbardziej zaawansowaną AI zaczniemy traktować podobnie jak materiały strategiczne czy szczególnie niebezpieczne laboratoria, pojawią się zezwolenia, obowiązkowe testy, audyty, wymogi dotyczące infrastruktury, dokumentacja i nadzór. Każdy z tych środków może mieć rozsądne uzasadnienie. Ich suma może jednak zdecydować nie tylko o bezpieczeństwie technologii, lecz również o tym, kto będzie miał prawo ją rozwijać.
Nie potrzeba do tego żadnego spisku. Wystarczy, że szczere przekonanie o potrzebie bezpieczeństwa spotka się z interesem przedsiębiorstw, które już posiadają miliardy dolarów, centra danych, prawników i zespoły zdolne spełniać najbardziej skomplikowane wymagania.
To, co dla wielkiego przedsiębiorstwa jest kosztem działalności, dla przyszłego konkurenta może być kosztem wejścia.
Kiedy bezpieczeństwo staje się barierą wejścia
Wyobraźmy sobie dwa przedsiębiorstwa. Pierwsze jest globalnym koncernem posiadającym miliardy dolarów przychodów, własną infrastrukturę obliczeniową oraz rozbudowane działy prawne i bezpieczeństwa. Drugie tworzy kilkunastu inżynierów, którzy odkryli sposób osiągnięcia podobnych możliwości przy znacznie mniejszej mocy obliczeniowej.
Jeżeli o powodzeniu decyduje przede wszystkim jakość i cena produktu, mała firma może zagrozić wielkiej. Jeżeli jednak przed wejściem na rynek musi sfinansować kosztowne testy, audyty, dokumentację, ubezpieczenia, system sprawozdawczości i stały zespół zajmujący się zgodnością z prawem, rachunek zmienia się zasadniczo.
Ten sam przepis może obowiązywać obie firmy, nie obciążając ich w ten sam sposób. Wydatek, który dla wielkiego koncernu jest pozycją w budżecie, dla młodego przedsiębiorstwa może przesądzić o tym, czy w ogóle powstanie.
Ma to szczególne znaczenie w młodej branży. W dojrzałym przemyśle regulator przynajmniej w przybliżeniu wie, jak wygląda technologia, proces produkcji i typowe źródła zagrożenia. W sztucznej inteligencji tej wiedzy jeszcze nie mamy. Nie wiemy, czy za dziesięć lat najlepsze systemy będą wymagały jeszcze większych centrów danych, czy przeciwnie — przełom w sposobie ich budowy pozwoli osiągać podobne rezultaty przy ułamku dzisiejszych kosztów.
Prawo ma natomiast naturalną skłonność do opisywania przyszłości językiem teraźniejszości. Dzisiejsze metody trenowania, dzisiejsze miary możliwości i dzisiejsze sposoby zapewniania bezpieczeństwa łatwo zamieniają się w jutrzejsze standardy prawne. Technologia może się zmienić, podczas gdy standard pozostanie.
Największym kosztem takiej regulacji nie muszą być więc pieniądze wydawane na jej przestrzeganie. Mogą nim być eksperymenty, których nikt nie przeprowadzi.
Nie zobaczymy przedsiębiorstwa, które nie powstało. Nie policzymy wynalazku, którego nie opracowano. Nie poznamy sposobu budowania modeli, którego nikt nie wypróbował, ponieważ koszt wejścia do branży okazał się zbyt wysoki. Właśnie dlatego skutki te tak łatwo przeoczyć.
Najgroźniejszym konkurentem dzisiejszego lidera nie musi przecież być przedsiębiorstwo posiadające jeszcze większe centrum danych. Może nim być ktoś, kto odkryje, że tak wielkie centrum danych nie jest potrzebne.
Najtrwalsza przewaga może nie być technologiczna
Przedsiębiorstwa zawsze próbowały chronić swoją pozycję. Służą temu patenty, marka, tajemnice handlowe, skala, dostęp do kapitału, sieć dystrybucji i przywiązanie klientów. Regulacja jest jednak szczególnym rodzajem przewagi.
Patent utrudnia konkurentowi wykorzystanie konkretnego wynalazku, lecz nie zabrania mu znalezienia innego rozwiązania. Bariera prawna może działać również wtedy, gdy konkurent wynalazł technologię zupełnie nową.
Dzisiejsi liderzy AI posiadają już zespoły prawne, specjalistów od bezpieczeństwa, ludzi odpowiedzialnych za politykę publiczną oraz doświadczenie w rozmowach z regulatorami. Wraz ze wzrostem liczby wymogów sama umiejętność ich spełniania staje się aktywem. Pojawiają się korzyści skali nie tylko w budowie modeli, lecz również w zgodności z prawem.
Dla akcjonariusza może to być korzystne. Przedsiębiorstwo może ponosić wyższe koszty i jednocześnie umacniać swoją pozycję, jeżeli koszty potencjalnych konkurentów rosną jeszcze szybciej. Najlepszą ochroną biznesu nie zawsze jest technologia, której inni nie potrafią skopiować. Czasem jest nią warunek, którego inni nie mogą sobie pozwolić spełnić.
W skrajnym przypadku laboratoria AI zaczęłyby przypominać banki albo operatorów infrastruktury krytycznej. Nadal konkurowałyby między sobą, lecz wejście nowego podmiotu wymagałoby nie tylko pomysłu, ludzi i kapitału, ale również zdolności funkcjonowania wewnątrz rozbudowanego porządku instytucjonalnego.
Wtedy najcenniejszym przywilejem nie byłby monopol na konkretny model. Byłoby nim prawo do eksperymentowania.
Konkurencja służy także odkrywaniu
Konkurencja jest zwykle przedstawiana jako mechanizm obniżający ceny. To prawda, ale jej głębsza rola polega na czymś innym: pozwala odkrywać rzeczy, których jeszcze nie wiemy.
Gdybyśmy znali najlepszy sposób budowania modeli, właściwą skalę ich trenowania, najlepsze metody zapewniania bezpieczeństwa i najbardziej wartościowe zastosowania, można byłoby po prostu ustanowić odpowiednie standardy. Problem polega na tym, że tej wiedzy nie posiadamy.
Musi dopiero powstać.
Rynek pozwala prowadzić wiele prób jednocześnie. Przedsiębiorcy przeznaczają własny kapitał na różne odpowiedzi, a zysk i strata stopniowo pokazują, które z nich tworzą wartość. System ten popełnia wiele błędów. Jego zaletą jest to, że błędy są rozproszone: różni ludzie próbują różnych rzeczy, a niepowodzenie jednego nie musi stać się niepowodzeniem wszystkich.
Centralizacja nie usuwa błędów. Może natomiast sprawić, że jeden błędny standard zostanie zastosowany wszędzie.
Dotyczy to również bezpieczeństwa. Nie znamy jeszcze najlepszych sposobów zabezpieczania przyszłych systemów. Być może będą nimi ograniczenia wbudowane w ich konstrukcję, modele wyspecjalizowane w wąskich zadaniach, izolowane środowiska wykonywania programów, ograniczenie dostępu do określonych zasobów albo rozwiązania, których jeszcze nie wynaleziono.
Bezpieczeństwo samo jest dziedziną techniki. Ono również potrzebuje eksperymentu.
Wolność eksperymentowania ma granice
Argumentu na rzecz konkurencji nie należy jednak doprowadzać do absurdu. Przedsiębiorca może ryzykować własnym kapitałem, ale nie powinien bez zgody innych ludzi ryzykować ich życiem, własnością czy bezpieczeństwem. Wolność gospodarcza nie oznacza wolności od odpowiedzialności.
Jeżeli ktoś wykorzystuje sztuczną inteligencję do oszustwa, kradzieży danych albo włamania do systemu komputerowego, technologia nie tworzy szczególnego usprawiedliwienia. Podobnie jest w zastosowaniach, w których błąd może bezpośrednio zagrozić życiu lub mieniu. System używany w urządzeniu medycznym, transporcie, energetyce czy infrastrukturze krytycznej może wymagać szczególnie wysokiego poziomu niezawodności.
Sztuczna inteligencja komplikuje jednak tradycyjne rozróżnienie między narzędziem a jego użytkownikiem. System może planować działania, uruchamiać programy, korzystać z innych usług i wykonywać długie ciągi czynności przy niewielkim udziale człowieka. Im większa jego samodzielność, tym trudniej utrzymywać, że jest jedynie młotkiem w ręku użytkownika.
Nie oznacza to jednak, że każdą możliwość techniczną należy regulować tak samo jak jej niebezpieczne zastosowanie.
Ryzyko powstaje zazwyczaj z połączenia możliwości, dostępu i działania. Model posiadający wiedzę potrzebną do napisania szkodliwego programu nie jest tym samym co system mający dostęp do sieci i uprawnienia pozwalające samodzielnie zaatakować inne komputery. Model potrafiący analizować związki chemiczne nie jest laboratorium wyposażonym w materiały i urządzenia potrzebne do ich syntezy.
To rozróżnienie pozwala umieszczać zabezpieczenia możliwie blisko miejsca, w którym może powstać szkoda. Można ograniczać dostęp do krytycznych zasobów, wymagać zgody człowieka na określone działania, ustanawiać limity operacji i nakładać szczególne wymagania na zastosowania o poważnych konsekwencjach.
Nie może to być zasada bez wyjątków. Jeżeli kiedyś powstanie system, którego samo uruchomienie będzie stwarzało dobrze wykazane ryzyko katastrofalnej szkody, wcześniejsza kontrola może okazać się uzasadniona. Im dalej jednak interwencja oddala się od konkretnej szkody i przesuwa w stronę samej wiedzy oraz możliwości technicznych, tym mocniejszych dowodów powinniśmy wymagać.
Certyfikujemy samolot przed zabraniem pasażerów. Nie wynika z tego konieczność uzyskania pozwolenia na badanie aerodynamiki.
Otwarte modele i prawo do wyjścia
Najwyraźniej problem ten widać w sporze o otwarte modele. W systemie zamkniętym użytkownik otrzymuje usługę. Dostawca kontroluje model, infrastrukturę i warunki dostępu. Może zmienić cenę, ograniczyć funkcje, zmodyfikować zabezpieczenia albo odmówić dalszego świadczenia usługi.
Jeżeli natomiast przedsiębiorstwo może uruchomić model na własnej infrastrukturze, sytuacja wygląda inaczej. Może dostosować go do swoich potrzeb, połączyć z własnymi danymi i uniezależnić część działalności od zewnętrznego dostawcy. Z ekonomicznego punktu widzenia przypomina to różnicę między wynajmowaniem cudzej maszyny a posiadaniem własnej.
Otwartość ma oczywiście cenę. Po rozpowszechnieniu modelu trudno odebrać wszystkie jego kopie. Twórca nie może zagwarantować, że użytkownicy zachowają wprowadzone przez niego zabezpieczenia. Gdyby powstał model pozwalający pojedynczej osobie wyrządzić szkodę na ogromną skalę, jego nieodwracalne udostępnienie wymagałoby szczególnej rozwagi.
Istnieje jednak również druga strona rachunku. Otwarty model daje użytkownikowi coś bardzo cennego: możliwość odejścia od dostawcy.
Jeżeli sztuczna inteligencja stanie się podstawowym składnikiem przyszłego oprogramowania, kwestia ta będzie miała znaczenie wykraczające poza sam rynek modeli. Tysiące przedsiębiorstw mogą konkurować ze sobą na poziomie usług i programów, pozostając jednocześnie zależne od kilku dostawców podstawowej technologii. Na powierzchni będziemy widzieli konkurencję, podczas gdy najważniejsza warstwa całego systemu będzie silnie skoncentrowana.
Spór o otwarte modele jest więc również sporem o przyszłą strukturę rynku. Możemy otrzymać gospodarkę, w której najbardziej zaawansowana inteligencja jest przede wszystkim usługą wynajmowaną od kilku globalnych przedsiębiorstw. Możemy również mieć wiele modeli, które przedsiębiorstwa mogą samodzielnie uruchamiać i modyfikować. Najbardziej prawdopodobne jest współistnienie obu porządków, lecz proporcje między nimi będą miały znaczenie.
Nie wybieramy zatem pomiędzy bezpieczeństwem a niebezpieczeństwem. Zarówno otwartość, jak i zamknięcie tworzą własne rodzaje ryzyka.
Europa może uregulować rynek, zanim go zbuduje
Dylemat ten ma dla Europy szczególne znaczenie. Unia Europejska posiada ogromny rynek, rozwinięty przemysł, dobre uczelnie i znaczny kapitał. Jednocześnie większość przedsiębiorstw, które dotychczas wyznaczały tempo rozwoju generatywnej sztucznej inteligencji, powstała gdzie indziej.
Europa tworzy więc reguły dla rynku, którego najważniejsi uczestnicy znajdują się poza nią.
Nie musi to być błędem. Jasne zasady mają wartość gospodarczą. Bank, szpital czy przedsiębiorstwo przemysłowe nie marzą o świecie pozbawionym odpowiedzialności. Chcą wiedzieć, co dostawca może zrobić z ich danymi, kto odpowiada za błąd i jakie wymagania musi spełnić system, od którego zaczyna zależeć ich działalność. Przewidywalne prawo może ograniczyć niepewność i ułatwić wykorzystanie technologii.
Problem pojawia się wtedy, gdy ten sam przepis musi spełnić przedsiębiorstwo, które dopiero próbuje stać się konkurentem globalnego lidera. Dla wielkiego koncernu koszt prawników, audytów i dokumentacji jest ceną dostępu do dużego rynku. Dla młodej europejskiej firmy pojawia się przed osiągnięciem skali, kiedy nie wiadomo jeszcze, czy jej technologia odniesie sukces.
Prawdziwe pytanie nie brzmi więc, czy Europa potrzebuje dużo czy mało regulacji. Należy zapytać, czy prawo zmniejsza niepewność bardziej, niż zwiększa koszt eksperymentowania.
Jeżeli koszt budowy własnej technologii rośnie, racjonalną decyzją przedsiębiorstwa może być kupowanie dostępu do modelu stworzonego gdzie indziej. Z punktu widzenia pojedynczej firmy nie ma w tym niczego złego. Nie każde przedsiębiorstwo musi budować własny model, podobnie jak nie każde musi produkować własne procesory.
Suma racjonalnych decyzji pojedynczych przedsiębiorstw może jednak stworzyć trwałą zależność całej gospodarki.
Europa może posiadać tysiące znakomitych usług wykorzystujących AI, pozostając klientem kilku przedsiębiorstw kontrolujących podstawową warstwę technologii. Międzynarodowy podział pracy nie wymaga, aby każdy kraj produkował wszystko. Sprzeczność pojawia się dopiero wtedy, gdy sztuczną inteligencję uznajemy za technologię strategiczną, a równocześnie tworzymy warunki utrudniające powstawanie jej lokalnych producentów.
Jeżeli Europa chce zachować możliwość zbudowania takich przedsiębiorstw, powinna patrzeć na regulację również oczami firmy, której jeszcze nie ma.
Nie znamy jej nazwy. Być może jeszcze nie istnieje. Nie uczestniczy więc w konsultacjach, nie zatrudnia prawników i nie może wyjaśnić regulatorowi, że za kilka lat opracuje technologię działającą inaczej niż dzisiejsze modele.
Właśnie dlatego jej interes tak łatwo pominąć.
Kto właściwie chce nas chronić?
Możemy teraz wrócić do paradoksu, od którego zaczęliśmy. Dlaczego ludzie budujący najbardziej zaawansowane systemy należą jednocześnie do tych, którzy ostrzegają przed ich możliwościami?
Najprostsza odpowiedź byłaby bardzo kusząca: wielkie laboratoria straszą społeczeństwo, ponieważ chcą skłonić państwa do ustanowienia regulacji zamykających rynek przed konkurencją. Najpierw budują technologię, później ogłaszają, że jest zbyt niebezpieczna, aby każdy mógł ją rozwijać, a na końcu pozostają jednymi z niewielu przedsiębiorstw zdolnych spełnić nowe wymagania.
Taka opowieść jest zbyt wygodna. Nie mamy podstaw, aby przyjmować ją jako ogólne wyjaśnienie.
Znacznie ciekawsza jest sytuacja, w której szczere przekonanie o zagrożeniu współgra z interesem ekonomicznym przedsiębiorstwa. Kierujący laboratorium może rzeczywiście uważać, że zaawansowane modele wymagają szczególnych testów i zabezpieczeń. Jednocześnie kieruje firmą, która posiada już kapitał, infrastrukturę i ludzi potrzebnych do spełnienia takich wymagań.
Konflikt interesów nie dowodzi, że argument jest fałszywy. Jest powodem, aby przyjrzeć mu się uważniej.
Regulator potrzebuje ponadto wiedzy branży. Urzędnik przygotowujący przepisy dotyczące nowych modeli musi rozmawiać z ludźmi, którzy rozumieją ich budowę. Naturalnie zwraca się więc do przedsiębiorstw znajdujących się najbliżej granicy możliwości technologicznych.
Powstaje w ten sposób subtelna zależność. Państwo potrzebuje wiedzy przedsiębiorstw, aby tworzyć prawo, a przedsiębiorstwa uczestniczą w powstawaniu zasad, które później będą obowiązywały również ich konkurentów.
Nie potrzeba korupcji, aby praktyka największych firm stopniowo stała się wzorcem właściwego zachowania całej branży. Jeżeli dzisiejsze laboratoria mierzą ryzyko za pomocą określonych testów, testy te mogą stać się standardem. Jeżeli obecne modele wymagają ogromnej mocy obliczeniowej, jej wielkość może zostać użyta jako miara znaczenia systemu. Jeżeli wielkie przedsiębiorstwa posiadają rozbudowane działy bezpieczeństwa, podobna organizacja może zacząć uchodzić za konieczny warunek odpowiedzialnego działania.
Przyszłego konkurenta przy tym stole nie ma. Nie może wyjaśnić, że jego technologia będzie działała inaczej, ponieważ jeszcze jej nie wynalazł.
Koszt nadmiernej ostrożności jest również politycznie niewygodny, ponieważ pozostaje niewidoczny. Katastrofa jest konkretna: można pokazać jej ofiary, straty i sprawców. Nie da się natomiast pokazać przedsiębiorstwa, które nigdy nie powstało, ani wynalazku, którego nikt nie dokonał.
System regulacyjny ma więc naturalną skłonność do przywiązywania większej wagi do szkód widocznych niż do możliwości, które zniknęły, zanim zdążyły się pojawić.
Możemy zatem wyobrazić sobie sytuację, w której wszyscy działają w dobrej wierze. Badacze uczciwie ostrzegają przed ryzykiem. Zarządy proponują standardy, które uważają za odpowiedzialne. Urzędnicy próbują chronić społeczeństwo, a politycy odpowiadają na obawy obywateli.
Rezultatem może być jednak rynek, do którego niemal nikt nowy nie potrafi wejść.
Dlatego znacznie rozsądniej jest analizować bodźce i skutki niż domniemane intencje. Dobre zamiary nie gwarantują dobrego porządku gospodarczego, podobnie jak własny interes przedsiębiorstwa nie dowodzi, że proponowane przez nie rozwiązanie jest złe.
Co regulacja oznacza dla inwestora
Dla inwestora spór ten nie jest wyłącznie dyskusją o polityce technologicznej. Może zdecydować o tym, gdzie w przyszłym przemyśle sztucznej inteligencji pozostaną zyski.
Jeżeli wiele modeli będzie oferowało podobne możliwości, a koszt ich budowy i użytkowania będzie spadał, konkurencja może uczynić samą inteligencję stosunkowo tanim zasobem. Wartość przesunie się wówczas w stronę rzeczy trudniejszych do pomnożenia: procesorów, energii, sieci, danych, dystrybucji, relacji z klientem albo przedsiębiorstw potrafiących wykorzystać tanią inteligencję do zwiększenia własnej produktywności.
Regulacja może zmienić ten rachunek.
Jeżeli najbardziej zaawansowane modele zostaną objęte kosztownym systemem zezwoleń, audytów i nadzoru, a możliwość ich otwartego udostępniania zostanie ograniczona, model stanie się dobrem rzadkim nie tylko z powodów technicznych. Jego rzadkość będzie również rezultatem instytucji. Kilka przedsiębiorstw będzie posiadało kapitał, infrastrukturę i organizację pozwalającą działać na najwyższym poziomie.
W przeciwnym scenariuszu koszt budowy modeli będzie spadał, pojawią się nowe sposoby ich tworzenia, rozwiązania otwarte pozostaną dostępne, a prawo skupi się przede wszystkim na zastosowaniach powodujących konkretne ryzyko. Wtedy sama inteligencja może tanieć, a zyski przesuną się do innych części gospodarki.
Inwestor powinien więc obserwować dwa koszty: koszt stworzenia inteligencji oraz koszt uzyskania prawa do jej oferowania.
Jeżeli oba spadają, konkurencja powinna się nasilać. Jeżeli postęp techniczny obniża pierwszy, a regulacja podnosi drugi, pozycja obecnych liderów może okazać się znacznie trwalsza, niż wynikałoby to z samej przewagi technologicznej.
Byłby to osobliwy rezultat: technologia zwiększałaby dostępność sztucznej inteligencji, podczas gdy instytucje ograniczałyby liczbę podmiotów mających prawo ją tworzyć.
Nie regulujmy przyszłości, której jeszcze nie znamy
Najważniejszą informacją dotyczącą przyszłości sztucznej inteligencji pozostaje nasza niewiedza.
Nie wiemy, jak daleko można rozwinąć dzisiejsze modele. Nie wiemy, czy dalsze zwiększanie ich skali przyniesie kolejne przełomy. Nie wiemy, czy przyszłość należy do ogromnych systemów ogólnego przeznaczenia, małych modeli wyspecjalizowanych w konkretnych zadaniach czy do sposobu budowania AI, którego jeszcze nie znamy. Nie wiemy również, jaka część obliczeń pozostanie w wielkich centrach danych, ile energii będzie wymagała ani gdzie pojawią się najważniejsze ograniczenia.
Nie znamy także jej największych przyszłych zagrożeń.
Ta niewiedza jest niewygodna, ponieważ polityka oczekuje odpowiedzi. Regulator powinien wiedzieć, co jest niebezpieczne. Ustawodawca ma określić, co jest dozwolone. Społeczeństwo chciałoby otrzymać zapewnienie, że technologia rozwijająca się w niezwykłym tempie pozostaje pod kontrolą.
Niepewności nie można jednak usunąć ustawą. Można jedynie zdecydować, kto będzie miał prawo działać w jej warunkach.
Największym błędem nie musi być zatem pojedynczy niewłaściwy przepis. Poważniejszym może okazać się przedwczesne utrwalenie struktury całej branży. Dzisiejsi liderzy mogą pozostać liderami przez dziesięciolecia. Mogą również podzielić los przedsiębiorstw, które w pierwszych latach poprzednich przemian technologicznych wydawały się niemożliwe do zastąpienia.
W konkurencyjnej gospodarce niepewność zmusza lidera do dalszego wysiłku. Wielkość daje mu przewagę, ale nie gwarantuje przyszłości. Kapitał pozwala finansować badania, ale nie zapewnia, że przyniosą właściwy rezultat. Wielkie przedsiębiorstwo może wydać miliardy i przegrać z kimś, kto inaczej zdefiniował problem.
Regulacja może zmienić tę właściwość rynku. Jeżeli koszt stworzenia przedsiębiorstwa zaczyna obejmować nie tylko ludzi, technologię i kapitał, lecz również rozbudowany system zezwoleń, audytów i zgodności z prawem, przewaga istniejących podmiotów staje się trwalsza. Jeżeli dodatkowo odpowiedzialność za otwarte modele obejmuje działania ludzi, nad którymi twórca nie ma kontroli, coraz większa część podstawowej technologii pozostanie zamknięta.
Każdy z tych przepisów może mieć rozsądne uzasadnienie. Ich suma może jednak stworzyć porządek, którego nikt świadomie nie planował: obecni liderzy zachowają uprzywilejowaną pozycję nie dlatego, że nadal tworzą najlepszą technologię, lecz dlatego, że jako pierwsi osiągnęli skalę pozwalającą funkcjonować w nowym systemie.
Nie wynika z tego, że właściwą odpowiedzią jest brak prawa. Oszustwo pozostaje oszustwem, naruszenie własności pozostaje naruszeniem własności, a system sterujący urządzeniem medycznym, pojazdem czy elementem infrastruktury energetycznej może wymagać wysokiego poziomu bezpieczeństwa. Odpowiedzialność jest konieczna.
Prawo powinno jednak możliwie długo zachowywać rozróżnienie między regulowaniem szkody a regulowaniem wiedzy, między kontrolą niebezpiecznego zastosowania a kontrolą możliwości stworzenia narzędzia. Im bliżej konkretnej szkody, tym silniejsze może być uzasadnienie interwencji. Im dalej od niej i bliżej badań, modeli, kodu oraz samej wiedzy, tym mocniejszych dowodów powinno wymagać ograniczenie.
Nie dlatego, że każde odkrycie będzie dobre. Dlatego, że najważniejszych odkryć nie potrafimy wcześniej wskazać.
Jeżeli nie wiemy, która metoda budowania modeli okaże się najlepsza, potrzebujemy wielu prób. Jeżeli nie znamy najlepszego sposobu zapewnienia bezpieczeństwa, potrzebujemy konkurujących metod bezpieczeństwa. Jeżeli nie wiemy, gdzie sztuczna inteligencja stworzy największą wartość, potrzebujemy przedsiębiorców gotowych sprawdzać różne odpowiedzi za pomocą własnego kapitału.
Niepewność nie jest argumentem za centralizacją. Jest argumentem za odkrywaniem.
Być może najbardziej zaawansowana sztuczna inteligencja rzeczywiście okaże się technologią wymagającą wyjątkowych zabezpieczeń. Jeżeli pojawią się konkretne dowody uzasadniające takie ograniczenia, trzeba będzie je poważnie potraktować. Nie powinniśmy jednak budować trwałego porządku gospodarczego na podstawie samej możliwości katastrofy, zwłaszcza jeżeli ceną byłoby przekazanie kilku obecnym przedsiębiorstwom uprzywilejowanego prawa do dalszego rozwijania technologii.
Dobre prawo powinno chronić ludzi przed rzeczywistą szkodą. Powinno jednak chronić również coś znacznie mniej widocznego: możliwość pojawienia się człowieka, przedsiębiorstwa albo wynalazku, którego dzisiaj nie potrafimy przewidzieć.
Największym zagrożeniem dla przyszłości sztucznej inteligencji nie musi być bowiem to, że pozwolimy zbyt wielu ludziom próbować. Równie niebezpieczne może być zbyt wczesne przekonanie, że już wiemy, komu wolno.
Komentarze ()